


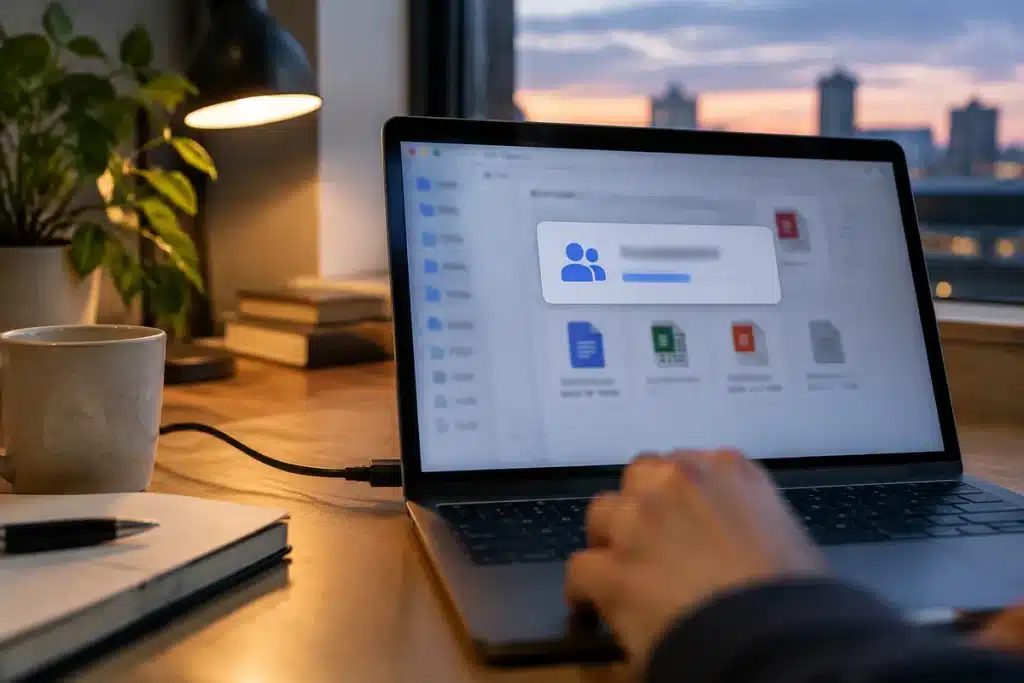
Arnaques en ligne : comment les pirates détournent Google Drive pour vous piéger — des escrocs exploitent les fonctions de partage et les notifications de Google Drive pour diffuser des liens malveillants, avertit Google Workspace.
Google indique qu’« une méthode d’hameçonnage consiste à exploiter les fonctionnalités de collaboration de Google Drive pour inciter les utilisateurs à divulguer des informations personnelles ou confidentielles. » Cette tactique inclut des documents partagés contenant des liens dangereux et des notifications automatiques par e-mail qui peuvent sembler provenir de Google.
Des spécialistes de la sécurité détaillent plusieurs variantes : l’envoi d’un document Drive avec un lien de phishing intégré, l’utilisation du mécanisme de commentaire pour générer une notification contenant un lien, et même l’abus de la fonctionnalité « Email this file » pour que le message provienne de l’adresse drive-shares-noreply@google.com, rendant l’e-mail difficilement détectable par les filtres, selon Abnormal AI.
Keepnet Labs, qui résume la campagne connue sous le nom de « Google Drive scam », explique que les victimes reçoivent des notifications ou trouvent des fichiers partagés au nom trompeur et cliquent ensuite sur un lien qui vole leurs identifiants ou installe un logiciel malveillant.
Pour se protéger, Google recommande aux administrateurs Workspace de restreindre le partage externe en utilisant une liste d’autorisation ou des « règles de confiance », et d’exiger l’authentification à deux facteurs sur les domaines autorisés. Google précise aussi que Drive tente de détecter et de bloquer les partages relevant du spam ou de l’hameçonnage.
Au niveau utilisateur, les conseils repris par les spécialistes comprennent : ne pas saisir de mots de passe après avoir suivi un lien depuis un fichier Drive, vérifier l’expéditeur et le contexte du partage, et signaler les partages suspects via les outils de Google. L’utilisation d’un réseau privé virtuel et d’une protection mail améliorée est également recommandée — voir notre guide sur Meilleur VPN Android pour limiter certains risques de connexion.
Ces abus s’inscrivent dans un schéma plus large d’exploitation des services Google : Abnormal AI note que les cybercriminels profitent des redirections et des services Google (Translate, Ads, Drive) pour masquer la destination réelle des liens et contourner des outils de sécurité hérités.
En pratique, la meilleure défense reste la vigilance : n’ouvrez pas de pièces jointes non sollicitées, activez l’authentification forte et demandez conseil à l’administrateur si un fichier partagé paraît inattendu.
Sources
- Google Workspace Help — explique que les fonctions de collaboration Drive peuvent être exploitées pour l’hameçonnage et recommande des listes d’autorisation, des règles de confiance et l’authentification à deux facteurs (page mise à jour le 2026/10/23).
- Abnormal AI — détaille comment les attaquants abusent de « Email this file », des commentaires Docs et des redirections Google pour délivrer des liens de phishing et contourner les filtres.
- Keepnet Labs — décrit le « Google Drive scam » : faux partages, notifications trompeuses et liens qui volent des identifiants ou installent des malwares.